Inginerul Rickrollează imprimanta Prusa printr-o vulnerabilitate de execuție de cod la distanță
10 noiembrie 2026
Printare 3DSoftwareCercetare
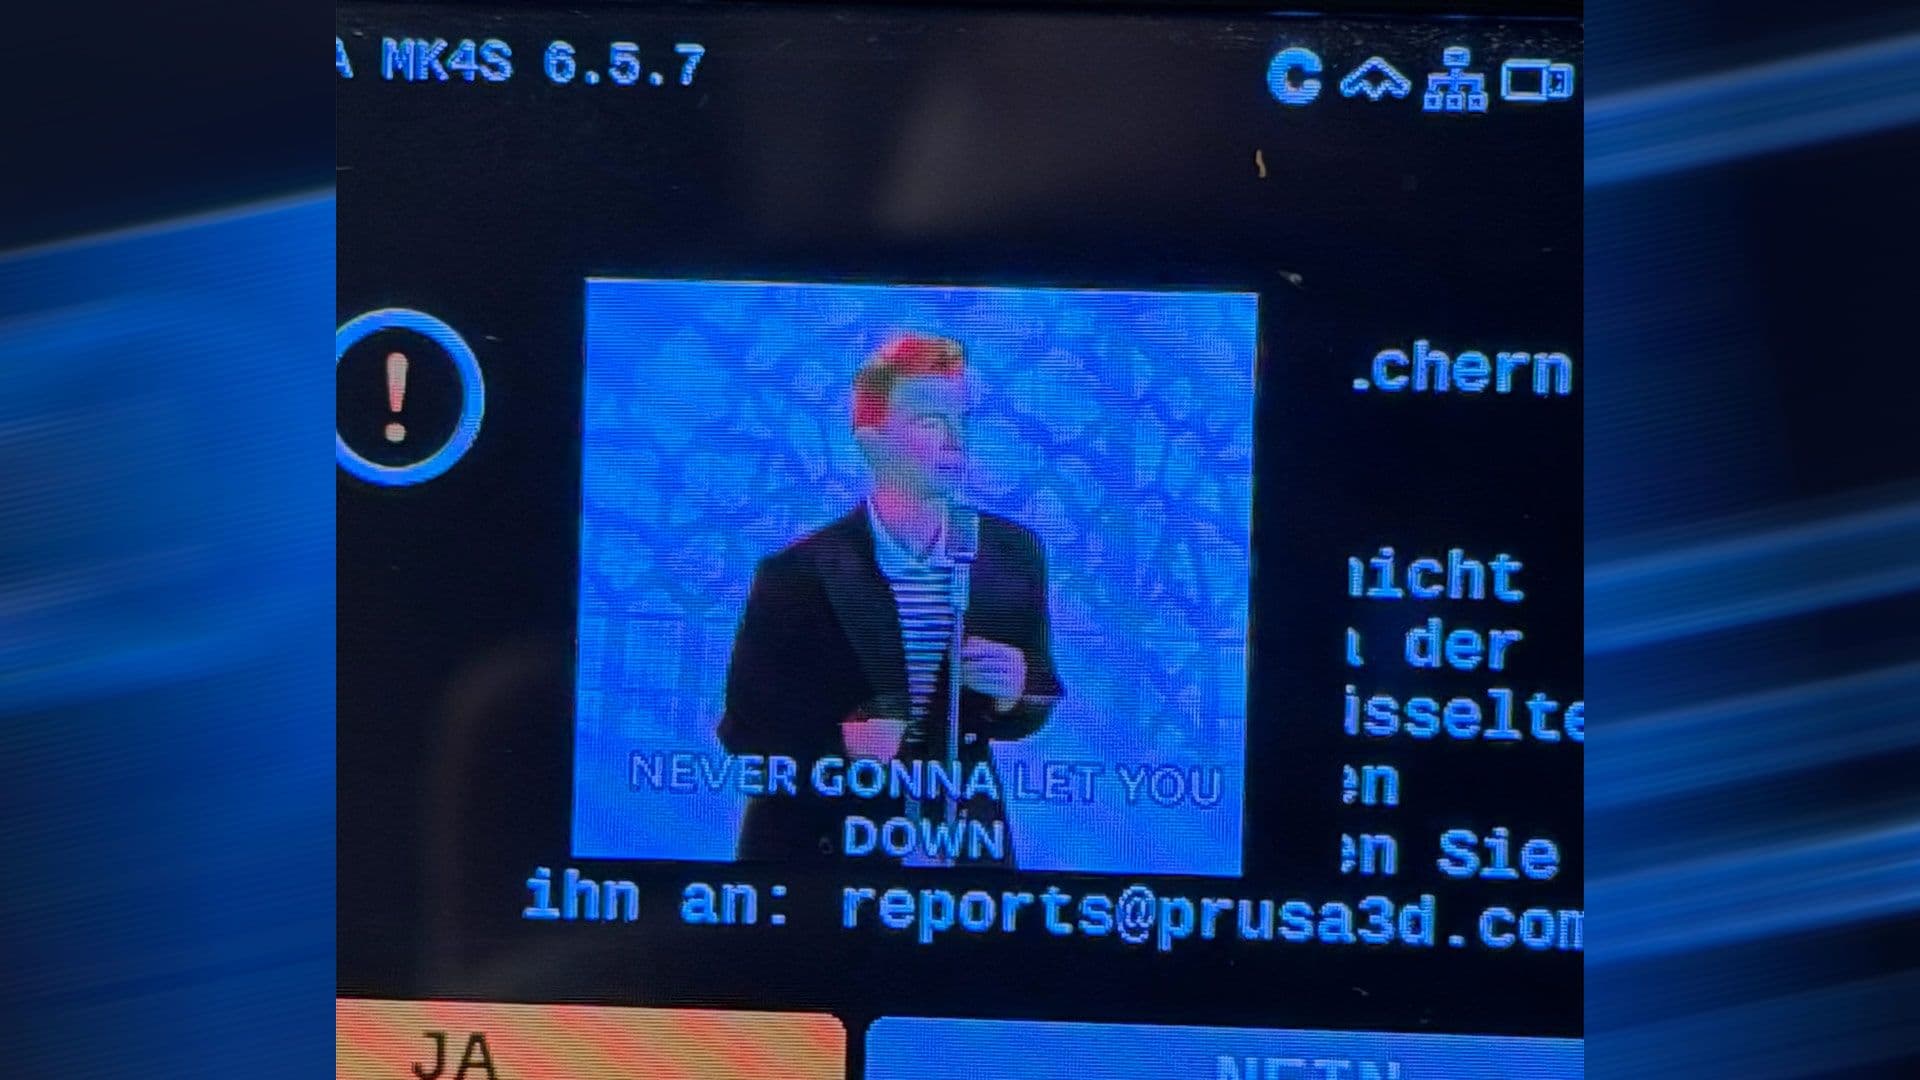
Un cercetător a găsit o vulnerabilitate RCE în Prusa Connect, care i-a permis să ruleze cod pe controllerul principal al unui MK4S și să-l Rickrolleze. Prusa a remediat vulnerabilitățile în versiunile Buddy firmware mai noi de 7.0.0.
Yannick Dixken a petrecut o săptămână testând securitatea imprimantei sale Prusa MK4S, folosind metode precum fuzzing și reverse engineering. A identificat 14 probleme, însumând aproximativ 23 de defecte individuale. Vulnerabilitatea principală, evaluată cu 8,1 și clasificată drept severă, era în Prusa Connect, platforma de administrare disponibilă în cloud sau găzduită de utilizator. Exploatarea îi permitea să trimită cod prin rețea către controllerul principal al imprimantei.
Printre celelalte probleme raportate se numărau un atac prin numele fișierelor de pe USB, depășiri de heap provocate de fișiere de imprimare criptate malformate și vulnerabilități care puteau bloca serviciile de rețea. Dixken a transmis constatările către Prusa și le-a publicat coordonat cu producătorul. Potrivit articolului, toate vulnerabilitățile au fost remediate în Buddy firmware versiunile de după 7.0.0. Pentru utilizatorii Prusa, povestea arată că și o imprimantă conectată la rețea poate avea probleme de securitate, chiar dacă firma a colaborat rapid cu cercetătorul.
Distribuie: